
Résultat
Les collègues se connectent via le fournisseur d'identité approuvé et leur accès est retiré en toute sécurité lorsqu'ils quittent l'organisation.
Préparer la responsabilité de l'identité
- Utilisez un domaine d'organisation vérifié avant de configurer le SSO de l'organisation.
- Gardez un Propriétaire de l'espace de travail capable de se connecter jusqu'au test du flux du fournisseur d'identité.
- Convenez avec l'administrateur des identités des groupes correspondant aux rôles Propriétaire, Administrateur, Agent et Lecteur avant d'activer le provisionnement.
Configurer et tester l'accès
Ouvrez Administration > Sécurité > Espace de travail et choisissez SSO de l'organisation.
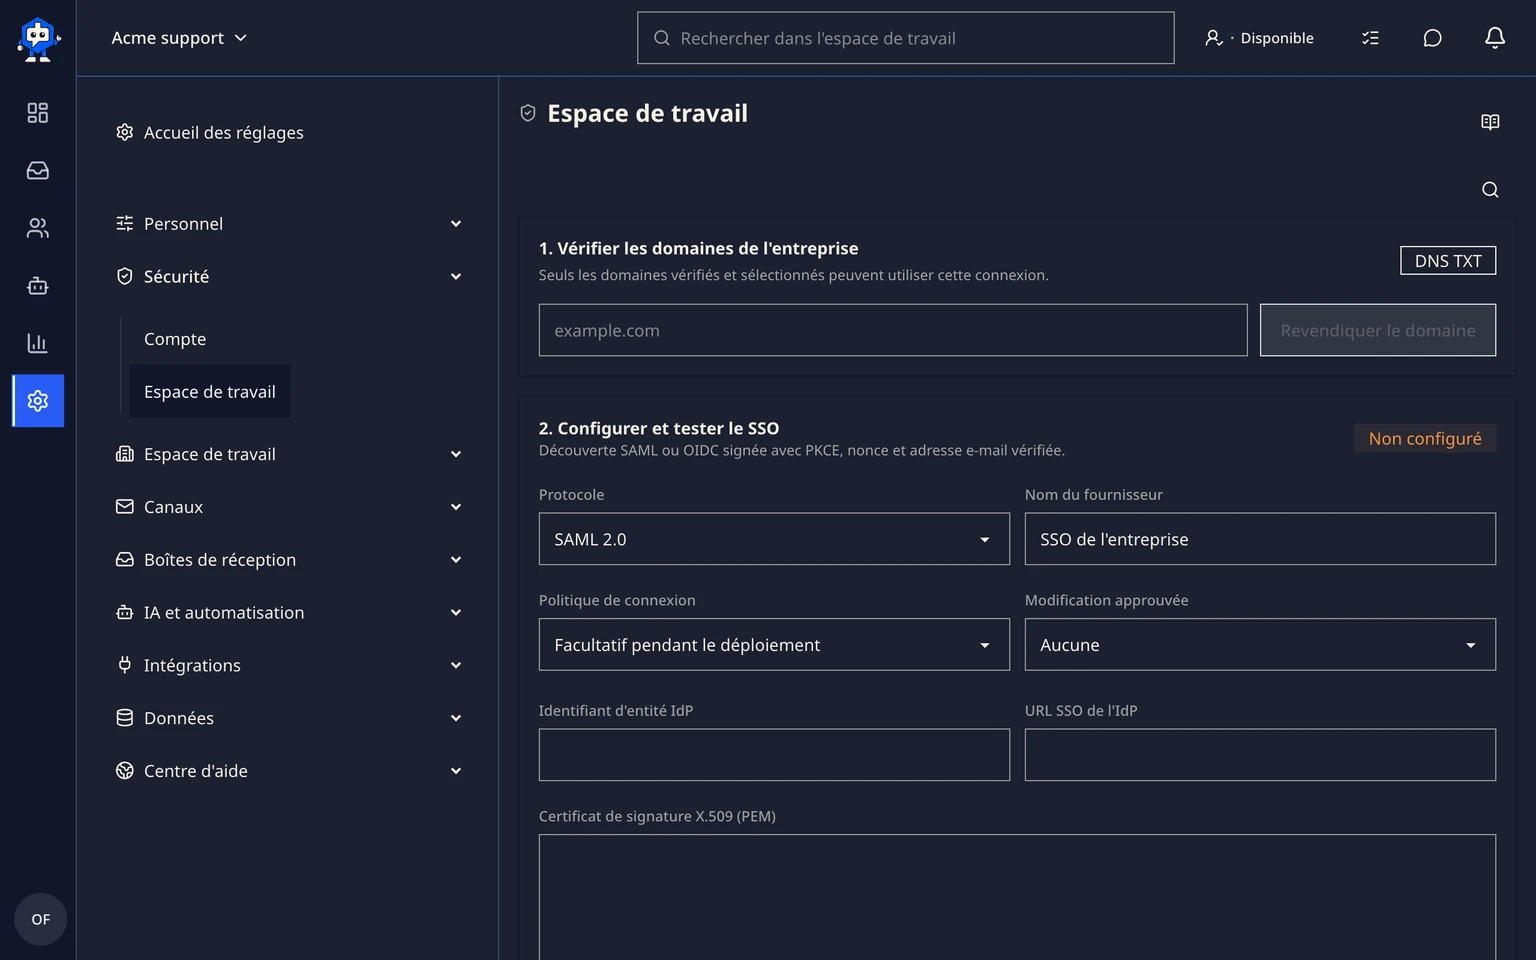
Ajoutez les informations du fournisseur, testez la connexion avec un compte qui n'est pas Propriétaire et vérifiez le rôle correct dans l'espace de travail.
Activez SCIM uniquement après le bon fonctionnement du SSO et associez les groupes du fournisseur d'identité aux rôles DobroDesk.
Choisissez le comportement de déprovisionnement et confirmez la réattribution des conversations et des articles avant de supprimer une personne.
Exigez l'authentification à deux facteurs pour les administrateurs et définissez une durée de session adaptée à votre politique de sécurité.

Examiner une modification à haut risque
Imposer le SSO, remplacer un fournisseur d'identité ou déprovisionner de nombreux comptes avec SCIM peut supprimer des accès. Demandez l'approbation lorsque DobroDesk l'exige, puis vérifiez la modification obtenue dans l'historique d'audit.