
Resultado
Os colegas entram pelo provedor de identidade aprovado e o acesso é removido com segurança quando deixam a organização.
Preparar a responsabilidade pela identidade
- Use um domínio verificado da organização antes de configurar o SSO da organização.
- Mantenha um Proprietário do espaço de trabalho capaz de entrar até testar o fluxo do provedor de identidade.
- Combine com o administrador de identidade quais grupos correspondem a Proprietário, Administrador, Atendente e Visualizador antes de ativar o provisionamento.
Configurar e testar o acesso
Abra Administração > Segurança > Espaço de trabalho e selecione SSO da organização.
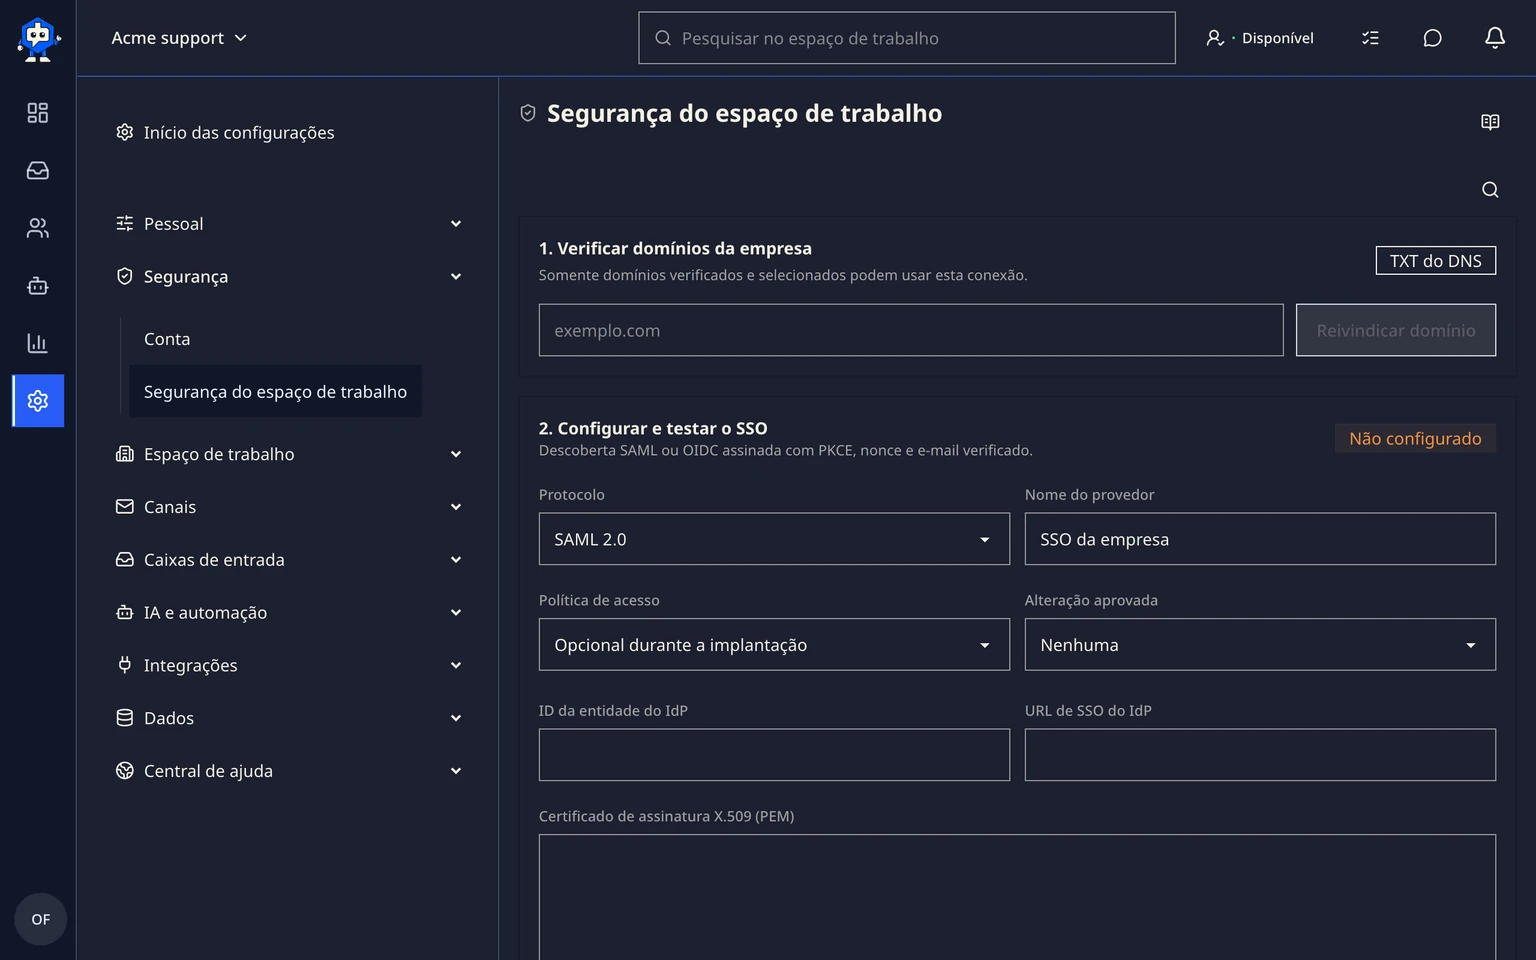
Adicione os dados do provedor, teste a entrada com uma conta que não seja de Proprietário e confirme a função correta no espaço de trabalho.
Ative o SCIM somente depois que o SSO funcionar e mapeie os grupos do provedor de identidade para as funções do DobroDesk.
Escolha o comportamento de desprovisionamento e confirme a reatribuição das conversas e dos artigos antes de remover uma pessoa.
Exija autenticação de dois fatores para administradores e defina uma duração de sessão que corresponda à sua política de segurança.

Revisar uma alteração de alto risco
Impor SSO, substituir um provedor de identidade ou desprovisionar muitas contas com SCIM pode remover acessos. Solicite aprovação quando o DobroDesk exigir e depois verifique a alteração resultante no histórico de auditoria.