

Actualizado:
Al terminar
El equipo inicia sesión mediante el proveedor de identidad aprobado y el acceso se elimina de forma segura cuando una persona se va.
Prepara la propiedad de identidad
- Usa un dominio de organización verificado antes de configurar SSO de la organización.
- Mantén a un Propietario con acceso hasta probar el flujo del proveedor de identidad.
- Acordad qué grupos se asignan a los roles Propietario, Administrador, Agente y Lector antes de habilitar el aprovisionamiento.
Configura y prueba el acceso
Abre Administración > Seguridad > Espacio de trabajo y selecciona SSO de la organización.

Añade los datos del proveedor, prueba el inicio de sesión con una cuenta que no sea Propietario y confirma el rol correcto.
Habilita SCIM solo después de probar SSO y asigna los grupos a los roles de DobroDesk.
Elige el comportamiento de desaprovisionamiento y confirma la reasignación de conversaciones y artículos antes de quitar a una persona.
Exige autenticación de dos factores a administradores y fija una duración de sesión acorde a la política de seguridad.
Restringe las redes de confianza
Abre Administración > Seguridad > Espacio de trabajo y desplázate hasta Restringir redes de confianza.
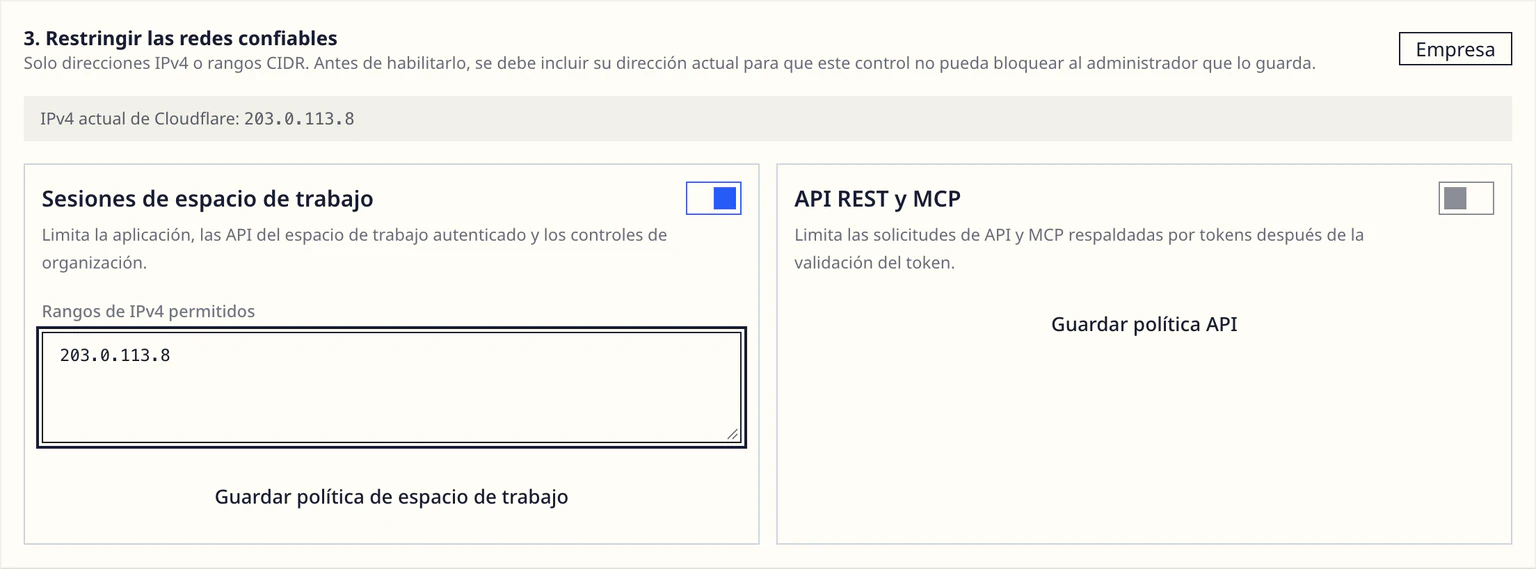
Activa la lista permitida de IP del espacio de trabajo. Cuando aparezcan los rangos de IPv4 permitidos, añade la dirección IPv4 pública actual o el rango CIDR antes de guardar la política activada para no bloquear al propietario o administrador que realiza el cambio.
Añade los demás rangos IPv4 de confianza que necesites y selecciona Guardar política de espacio de trabajo.
Revisa un cambio de alto riesgo
Forzar SSO, sustituir un proveedor de identidad o desaprovisionar SCIM en bloque puede eliminar acceso. Solicita aprobación cuando sea necesario y verifica el resultado en el historial de auditoría.
Pon esta guía en práctica
Abre el Centro de configuración para aplicar los pasos en tu espacio. Inicia sesión cuando se te solicite.